国产勒索病毒Xiaoba
本页面主要目录有关于Xiaoba的:传播途径、攻击对象、病毒规律、攻击过程、应对方案等介绍

国产勒索病毒Xiaoba
本页面主要目录有关于Xiaoba的:传播途径、攻击对象、病毒规律、攻击过程、应对方案等介绍
不可逆
利用AES加密算法对文件进行加密
Xiaoba勒索病毒,是一种新型电脑病毒,是一款国产化水平极高的勒索病毒,主要以邮件,程序木马,网页挂马的形式进行传播。这种病毒利用各种加密算法对文件进行加密,被感染者一般无法解密,必须拿到解密的私钥才有可能破解。倒计时200秒还不缴赎金,被加密的文件就会被全部销毁。
病毒文件一旦进入本地,就会自动运行,自动生成本地化密钥。除了病毒开发者本人,其他人是几乎不可能解密。加密完成后,还会修改壁纸,在桌面等明显位置生成勒索提示文件,并且加入一个置顶窗口,结束explorer,指导用户去缴纳赎金。且变种类型非常快,对常规的杀毒软件都具有免疫性。攻击的样本以exe、vbe等类型为主,对常规依靠特征检测的安全产品是一个极大的挑战。
Xiaoba病毒几乎攻击所有用户,主要针对企业用户(如xtbl,wallet)。


该类型病毒的目标性强,主要以邮件为传播方式。勒索病毒文件一旦被用户点击打开,进行创建本机密钥。然后,将加密公钥私钥写入到注册表中,遍历本地所 有磁盘中的Office 文档、图片等文件,对这些文件进行格式篡改和加密;加密完成后,还会在桌面等明显位置生成勒索提示文件,指导用户去缴纳赎金,200内不交纳赎金就撕票,禁止启动任务管理器,不让中招者结束木马进程;同时,删除安全模式,令人无法进入安全模式及时抢救系统;关闭Windows自动修复和错误恢复;删除文件备份。最后病毒将删除MBR(磁盘主引导记录),造成系统蓝屏,机器无法启动,文件无法读取。200秒结束后,就意味着失去所有被加密的文件。此时,“Xiaoba”又露出了它嚣张的嘴脸,删除加密文件后,弹出所谓的“重要通知”对中招者加以嘲弄。给用户的正常工作带来了极为严重的影响。种种恶劣行为的目的,就是封堵中招者恢复设备和文件的渠道,从而实现其牟利的目的。
升级版的Xiaoba勒索病毒,感染力及危害程度双双升级。为防止该病毒在国内大肆扩散,专家提醒玩家,“十挂九毒”,黑客往往利用人们求胜心切的心理,伪造各类热门游戏外挂,诱骗玩家关闭杀软运行。需要打开陌生链接时,一定确保安全软件的开启。它伪装成软件安装包扩散传播。为了让中招者放松警惕,病毒执行时会弹出“加载页面”,让人误以为是正常的软件安装现象,背地里实际上进行着悄悄加密的勾当,中招文件的后缀名均被更改为“Xiaoba”。

“Xiaoba”勒索病毒的国产化体现在诸多方面。除了勒索提示是中文版本之外,它还直接给出赎金缴纳链接,简化了付款流程;同时,详细普及了病毒采用的高级加密算法,并贴心地配上了国内用户可以访问的百科链接,温馨提示中招者不要因自行更改文件名而导致无法还原。
1、不要打开陌生人或来历不明的邮件,防止通过邮件附件的攻击;
2、尽量不要点击office宏运行提示,避免来自office组件的病毒感染;
3、需要的软件从正规(官网)途径下载,不要双击打开.js、.vbs等后缀名文件;
4、升级到最新的防病毒等安全特征库;
5、升级防病毒软件到最新的防病毒库,阻止已存在的病毒样本攻击;
6、定期异地备份计算机中重要的数据和文件,万一中病毒可以进行恢复
新亚洲娱乐(英文名:ASIA ENTERTAINMENT GROUP LIMITED,全称:新亚洲娱乐联盟集团有限公司)是一家以从事戏剧制作人及杂项戏剧服务为主的企业,成立于1999年,位于香港特别行政区。旗下分公司包括虎威艺能创作有限公司(TGS HK)、稻草人娱乐创作社(Scarecrow Entertainment)、虎威王朝音乐创作股份有限公司(TGS Music)、虎威活力娱乐传播有限公司(TGS Taiwan)、AK Entertainment(Korea)以及AEG Korea等。
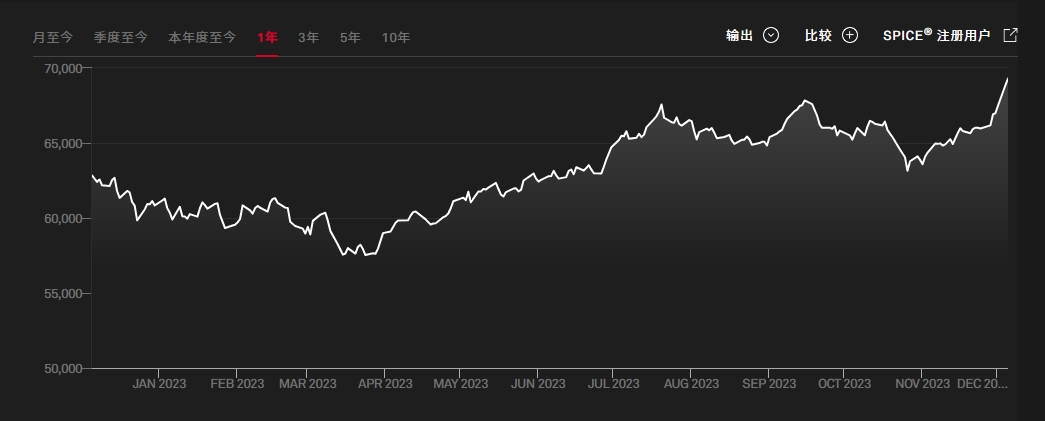
印度孟买SENSEX30指数(又称孟买敏感指数)为印度最被广泛使用的指数,为投资印度的重要参考指标,是由孟买证券交易所发行。由于各类媒体提到的“印度股市”,实际上都是孟买股票交易所,因此,该交易所的SENSEX-30指数几乎成了印度股市的代名词。